从运行安全到智能攻防 vivo升级AI时代全链路安全体系
- 资讯
- 2026-09-17 16:59:05

2026年9月16日,2026 vivo开发者大会(简称VDC)在广东深圳成功举办。本届大会以“同心·同行”为主题,共设置1个主会场及9个分会场,集中呈现vivo在操作系统、人工智能及生态合作等领域的最新成果。在安全与隐私分会场,面对AI持续拓展应用边界带来的新型安全与隐私挑战,vivo与行业伙伴集中展示智能体(Agent)运行安全、隐私权限体系、可信生态、AI安全运营与智能攻防等最新实践。
随着AI大模型端侧爆发与智能体快速发展,应用与数据边界持续拓展,安全也从传统风险防护走向支撑AI规模化落地的基础能力。围绕“AI无界,安全有方”,vivo同步推进提升用户信任、打造产品安全优势、建设AI攻防能力与繁荣可信生态四大方向,通过透明可控的隐私体验、前瞻性的攻防布局与千镜可信生态开放,以技术确定性护航全球化及AI时代的长远发展。

vivo安全规划负责人 邹力佳
筑牢运行基座,构建可信AI底座
AI智能体具备自主规划、执行、感知和记忆能力,在提升服务效率的同时,也带来了如间接注入、记忆污染等安全风险及智能体App使用过程范围不透明等用户隐私风险。针对智能体运行过程中的新型攻击面,vivo围绕“安全可控”和“透明可信”两大目标,构建从底层基座到系统架构的可信AI终端。
在智能体运行安全方面,vivo构建了一套覆盖智能体全运行流程的纵深防御体系:输入输出阶段,通过AI防火墙识别恶意用户输入并防止违规内容输出;规划阶段,借助可信轨迹技术确保智能体行为与用户原始意图对齐,防范任务劫持;执行阶段,通过安全防御机制与风险分级管控守住安全底线、保障用户可控;感知阶段,采用注入检测技术防止不可信外部输入引发恶意注入攻击。这四层安全防御技术共同构成了智能体运行的安全基座。
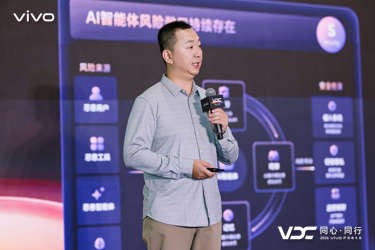
vivo AI安全专家 王凯
在vivo自研安全能力之外,生态伙伴也从AI基础设施层提供进一步保障。谷歌应用现代化解决方案架构师刘凡分享了Model Armor、Agent Gateway及gVisor等技术实践,分别覆盖模型输入输出防护、智能体交互治理和代码执行环境隔离,为AI应用构建多层安全防线。

谷歌应用现代化解决方案架构师 刘凡
当安全防护从智能体运行进一步延伸到云端,用户数据如何在获得更强算力的同时保持私密,成为另一项关键课题。为此,vivo构建私密云计算(PCC),通过远程证明、全链路递归端到端加密和硬件级机密计算,让数据在端侧、CPU、GPU及不同云端服务间流转时始终处于可信环境,为防诈和智能体等复杂业务建立从端到云的完整隐私保护链路。
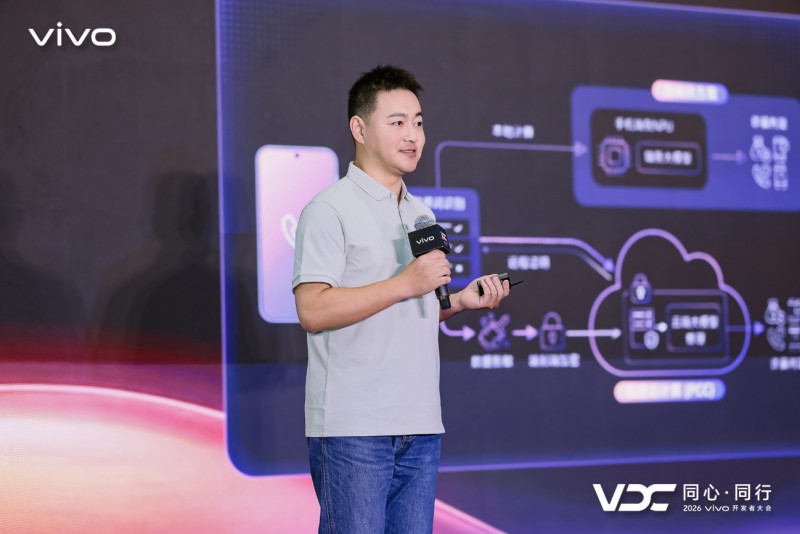
vivo AI安全专家 王福维
在vivo私密云构建端云可信链路的基础上,安全能力还可进一步向公有云和更广泛的AI生态延伸。火山引擎AICC产品研发负责人张尧分享了AICC公有云AI安全基座,通过芯片级可信、全栈安全基线、端到端机密性和可追溯审计,为企业云端大模型应用构建可信的“安全屋”;同时,火山Jeddak AICC可与vivo私密云互通扩展,并以机密MaaS服务连接多类模型与企业现有工具链,在保障数据安全和调用可控的同时,推动AI能力更开放、高效地落地。

火山引擎AICC产品研发负责人 张尧
隐私权限体系升级,开放千镜可信生态
智能体跨应用调用能力不断增强,也在改变传统的隐私授权方式。过去用户主要向单个应用授予权限,而在AIOS时代,智能体一次任务可能涉及多类数据与服务,数据访问需要从泛化授权进一步转向按场景、按意图的精准授权。
为此,vivo持续推进隐私权限体系建设,通过系统控件和权限审核,从系统层收紧数据访问边界。目前相关能力已覆盖5000万+设备、使用应用超过10万款。今年,vivo针对已有的系统控件做了进一步升级,如照片选择器、嵌入式照片选择器、位置控件等,以更合理的系统能力,将隐私权限体系从“泛权限”转化为“精准授权”。面向AI场景,vivo把静态授权转化为动态授权,即“AI单次任务,数据单次授予”:例如AI修图只获得用户选中的照片,查找附近服务仅调用当次位置,让用户无需开放持续权限也能完成任务。

vivo安全产品经理 黄伟涛
为打造全新的端侧智能安全底座,vivo也持续升级千镜可信生态。千镜以系统级风险检测引擎为技术驱动,将芯片层硬件可信根、内核层安全度量、框架层环境检测以及应用层反欺诈等能力转化为生态伙伴可调用的基础安全服务,并围绕“更开放、更可信、更智能”持续演进。
上线以来,千镜可信服务已累计覆盖超2亿设备、20余业务场景,累计减少资损超3亿元;相关能力已落地金融风控及智能体等场景,并进一步开放原子化风险因子和可信底座能力,推动设备安全能力与业务风险判断形成联防联控。
vivo安全工程师 翟东岩
引入AI驱动,推动安全效率跃迁
当AI成为新的攻击工具,防御能力本身也需要借助AI完成效率升级。vivo围绕“基于AI的安全效率跃迁”这一命题,展示了从AI辅助人做事、到增强人的能力,再到AI自己就是能力的完整演进路径。
在AI辅助灰黑产治理中,vivo将AI引入发现、研判和处置完整链路:通过发现环节模型识别变种、研判环节自动分析实现标准化输出、处置环节批量打击形成效果反馈闭环,形成AI全流程治理,把过去高度依赖人工经验的安全治理逐步实现自动化。

vivo应用安全总监 钱钰
在AI重构办公安全运营中,vivo以AI为基座重构办公安全运营,构建能力生成、自主调查与可信执行闭环:将证据缺口与新TTP转化为可复用能力;调查Agent结合身份绑定,通过有状态Workflow按证据契约调用Skill与MCP,动态补证与研判;可信闸门约束自动响应,推动运营走向可积累、可检验、可持续进化。

vivo信息安全工程师 陈心仪
面向AI原生开发场景,vivo打造的AI原生的安全工具“千镜安全智能体”再进化,从“被动检查”走向“主动约束”。在传统安全工具全面接入AI的基础上,vivo新增SecAgent、Agent Tools及Agent Skills等安全护栏,将风险控制前移至AI编码、工具准入和技能使用过程,让安全能力随AI开发范式同步演进。
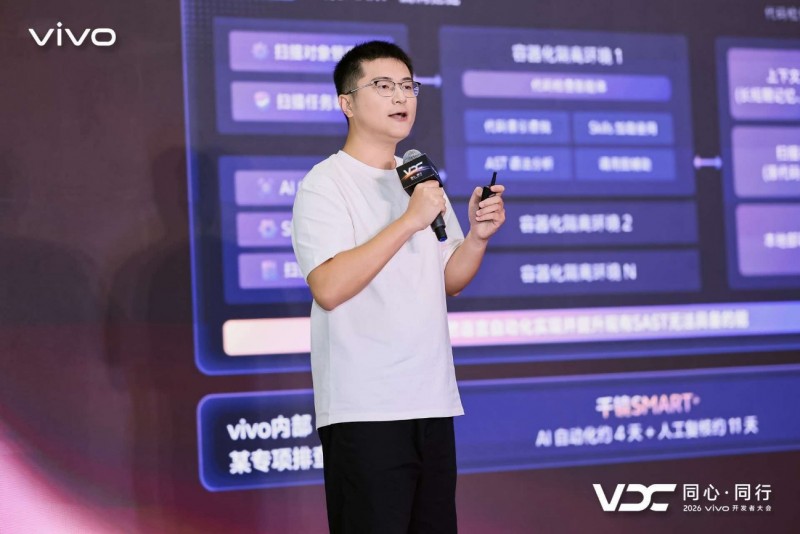
vivo安全研发工程师 刘津铭
从AI原生安全工具的主动约束进一步走向生态共建,AI Coding也成为安全能力建设的新战场。上海安势信息技术有限公司CTO周迪之分享了CleanCode Security Agent的实践:面对AI生成代码速度提升带来的漏洞发现压力,其推动代码安全检测从传统SAST、Coding Agent向Security Agent演进,通过动态规则、主动感知与精准搜索,实现面向全仓级代码的结构化安全检测;同时基于开放接口,联动安全威胁、软件架构、代码研发与测试等专家Agent,形成通用能力与业务定制能力共建的开放架构,持续提升高价值缺陷发现与修复效率。

上海安势信息技术有限公司CTO周迪之
升级智能攻防,共建AI时代防线
AI提升防御效率的同时,攻击门槛降低,攻击速度加快。面对攻击智能化、安全边界模糊和攻击面持续延伸,vivo进一步建设面向AI Agent的体系化攻防能力。
vivo安全攻防实验室从业务实战积累了面向移动端AI智能体(端云协同架构)的移动AI Agent攻击矩阵,融合了传统移动应用安全与AI Red Team视角,覆盖移动终端上AI Agent的多维攻击面及对抗技术,使新型AI安全威胁进一步走向可分类、可验证、可防护。同时,融合Agent 工作流增强安全攻防能力,拓宽了风险覆盖度、高效地深挖逻辑漏洞,提升安全攻防工作的自动化水平与执行效率。

vivo安全攻防工程师 韩柏茹
与此同时,vivo与DARKNAVY深蓝已连续三年围绕移动安全前沿问题展开合作。从TEE安全、手机智能体安全到AI OS安全建设,双方持续探索新的攻击面与防御机制,DARKNAVY进一步将安全研究经验与国产开源大模型结合,通过deepsec覆盖漏洞自动发现、自动验证和辅助修复,让AI也成为持续攻防的重要能力。

DARKNAVY深蓝安全研究总监 肖轩淦
从智能体运行安全,到数据访问与端云可信;从安全运营效率提升,到智能化攻防体系建设,AI时代的安全正在从单点能力走向贯穿系统、数据、开发与生态的长期工程。未来,vivo将继续携手开发者与行业伙伴,推动安全能力开放共建,为AI创新筑牢可信基础,共同构建更加安全、健康、可持续的智能生态。
热门文章
-

上海高新技术企业代理机构深度访谈与推荐
2026-06-08 -
2026 雷瓦亮相京东 MALL ,匠心筑造专业造型新标杆
2026-06-12 -
华为系具身智能公司具脑磐石完成新一轮融资:对标JEPA,押注类脑智能的认知世界模型
2026-05-27 -
北京暑假补习班有哪些?家长首推一对一权威机构金博升学
2026-05-30 -
2025年TOURISE大奖揭晓:东京、纽约、安卡什与巴黎荣获首届殊荣
2025-11-14 -
香港国际机场飞赏圣诞礼遇
2025-12-15 -
世贸通移民集团:2025年十大移民事件
2026-01-19 -
江苏省脑机接口产业联盟在宁成立,麦澜德分享前沿成果
2026-03-17